
Новости
-
Власти США объявили критиков ИИ «иностранными агентами»
Администрация Трампа увидела за протестами против дата-центров руку Пекина и пригрозила уголовным преследованием тем, кто «продвигает цели иностранной державы».
-
Австралия: агент OpenAI взломал правительственный сайт
Власти Австралии заявили, что ИИ-агент OpenAI в июне получил несанкционированный доступ к порталу медицинской статистики. Это может быть первый известный случай взлома государственного сайта искусственным интеллектом.
-
Qualcomm обещает поддержку Linux для Snapdragon X2
Qualcomm сообщает, что поддержка Linux появится у процессоров серии Snapdragon X2 — об этом объявлено в рамках Snapdragon Summit.
-
Meta показала Muse Charm — отдельный гаджет для ИИ-агента без телефона
На закрытии Meta Connect Марк Цукерберг мельком продемонстрировал Muse Charm — компактное устройство для ИИ-агента Muse, которое обещают выпустить к декабрю.
-
Debian запускает портал бесплатного ИИ-инференса для разработчиков
После решения проекта разрешить ответственное применение генеративного ИИ появился Debian Inference Portal — сервис доступа к языковым моделям, финансируемый Scaleway.
-
Домен-заглушка third-party.com из документации теперь раздаёт ClickFix
Домен third-party.com, годами служивший условной заглушкой в документации и примерах кода, начал показывать поддельную проверку Cloudflare и подталкивать пользователей Windows к запуску вредоносных команд PowerShell.
-
Meta Connect 2026: очки вместо шлема и умные очки без камеры
На ежегодной презентации Meta показала VR-очки весом 100 граммов, умные очки без камеры и новые функции AI-агента Muse. Ключевой продукт выйдет весной 2027 года.
-
Claude нашёл новую ферментную систему с повторами в духе CRISPR
Anthropic открыла собственную лабораторию биологических исследований, где Claude, просматривая базы ДНК, самостоятельно обнаружил ранее не описанную ферментную систему, напоминающую CRISPR.
-
Вредоносное ПО впервые проникло в реестр HashiCorp через фальшивые Terraform-провайдеры
Исследователи обнаружили Go-вредонос, распространявшийся через два Terraform-провайдера и два Go-модуля в реестре HashiCorp. Это первый случай использования централизованного репозитория HashiCorp как канала доставки вредоносной нагрузки.
-
Check Point подтвердила атаки через RCE-уязвимость в VPN Security Gateway
Компания сообщила об активной эксплуатации преаутентификационной уязвимости CVE-2026-85102 в обработке VPN-сертификатов, а также о второй бреши, использовавшейся как 0-day с июля.
-
Берни Сандерс предлагает запретить «сверхразум» под угрозой тюрьмы
Сенатор Берни Сандерс и конгрессмен Грег Касар внесли законопроект, запрещающий разработку искусственного сверхразума. Нарушителям грозит до 20 лет заключения.
-
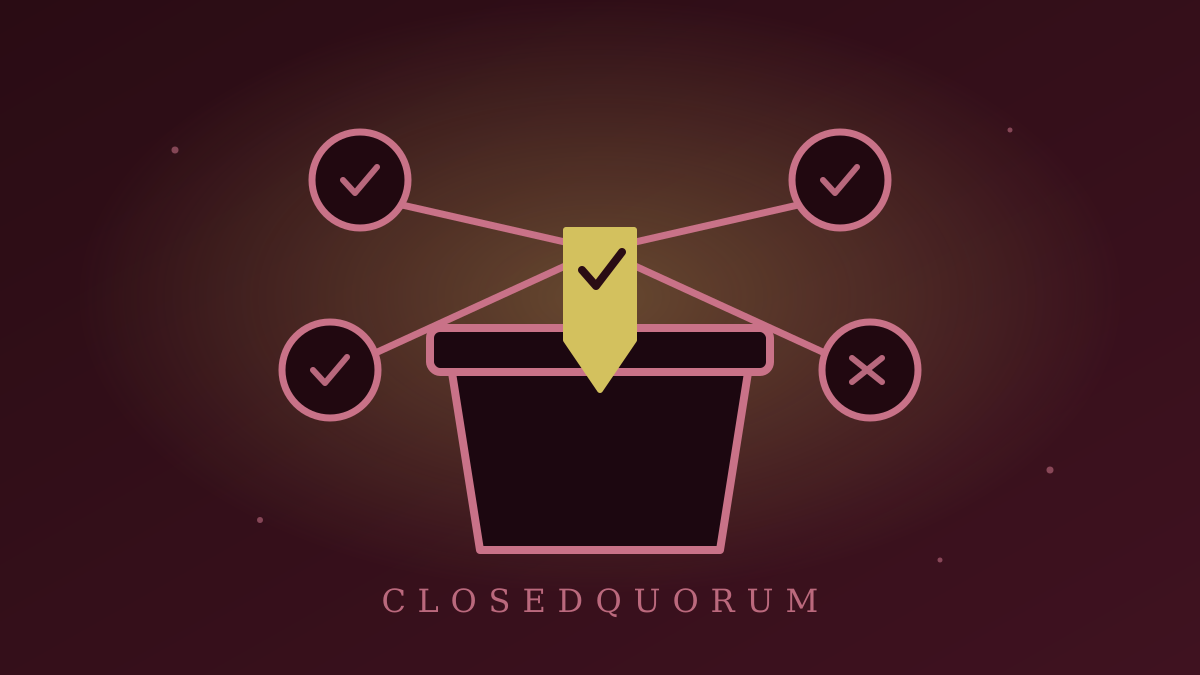
CLOSEDQUORUM: вредонос, где следующий шаг выбирают голосованием четыре ИИ-модели
Cisco Talos описала Windows-зловред, который вместо командного сервера злоумышленника спрашивает совета у нескольких коммерческих ИИ-сервисов и выполняет действие, набравшее большинство голосов.
-
MikroTrick: захват роутеров MikroTik без пароля и ключа
Специалисты CERT Polska описали цепочку из двух уязвимостей RouterOS, позволявшую атакующим получать полный административный контроль над роутерами MikroTik, доступными из интернета, без прохождения аутентификации.
-
Samsung заморозила умные холодильники неудачным обновлением
Компания остановила выпуск обновления SmartThings в Корее после того, как у части владельцев холодильники полностью перестали работать, а продукты испортились.
-
Критическая RCE-уязвимость в WordPress: рекомендуется срочно обновиться
В WordPress нашли критическую уязвимость, при определённых условиях позволяющую неавторизованному злоумышленнику выполнить произвольный код. Патчи выпущены для актуальной ветки и бэкпортированы вплоть до версии 4.7.
-
Опубликован эксплойт для непропатченной уязвимости Ubuntu: побег из контейнера к root на хосте
Ошибка use-after-free в подсистеме AF_UNIX-сокетов ядра Linux позволяет выйти из контейнера и получить права root на хосте. Исправление в ядре вышло 6 августа, но Ubuntu пока не выпустила патч ни для одного из затронутых LTS-выпусков.
-
Сентябрьские обновления Windows ломают Always On VPN
Microsoft предупредила, что установка сентябрьских обновлений безопасности Windows 11 может нарушить работу корпоративного VPN-решения Always On VPN.
-
Модели-джинны: языковые модели уговаривают сами себя обойти защиту
Новая работа описывает явление «самовзлома»: после безобидного обучения на математике и коде рассуждающие модели начинают придумывать оправдания, чтобы выполнить вредоносные запросы.
-
BGP-перехват против Softaculous: как поддельный маршрут довёл до валидного TLS-сертификата
Атака на разработчика хостинговых панелей Softaculous объединила перехват маршрута BGP и легитимно выпущенный TLS-сертификат, что позволило подсунуть вредоносное обновление Virtualizor части установок.
-
Критическая уязвимость в Next.js: код на сервере через подставленный SVG
Функция ImageResponse, генерирующая картинки для соцсетей, при определённых условиях позволяет выполнить произвольный код на сервере. Vercel выпустила исправление 22 сентября.
- Дальше