
#windows
-
Чёрное на чёрном: как поклонник готики «сломал» Windows 3.1
Рэймонд Чен из Microsoft рассказал, как Windows сегодня разбирается с жалобами на чёрный экран. Заодно он вспомнил давнее обращение в поддержку, где виновником оказался не драйвер, а безупречно последовательный вкус пользователя.
-
Microsoft выпустила внеплановые обновления Windows, отзывающие доверие к сертификатам eMudhra
Внеплановые обновления KB5134133 и KB5134125 удаляют из списка доверия Windows семь сертификатов, связанных со скомпрометированными ключами удостоверяющего центра eMudhra. Они адресованы системам, которые не получают автоматических обновлений списков доверия.
-
Microsoft предлагает добровольное увольнение 60 тысячам сотрудников
Компания запускает программу «добровольного выхода» для десятков тысяч работников в США, Великобритании, Канаде и Индии, чтобы сократить штат без очередного раунда увольнений.
-
BlackX: китайский буткит обходит Secure Boot на «пропатченных» Windows
«Лаборатория Касперского» описала новый UEFI-буткит BlackX, атаковавший дипломатические ведомства в Центральной Азии. За кампанией, по оценке исследователей, стоит связываемая с Китаем группировка APT41.
-
Вредоносный npm-пакет imgdecode прячет загрузчик шелл-кода в нативном аддоне Windows
Исследователи SafeDep обнаружили в реестре npm пакет imgdecode — часть долгоиграющей кампании MALFEX, нацеленной на компрометацию систем Windows. Несмотря на огласку, пакет остаётся доступен и уже скачан 979 раз.
-
Атака на серверы обновлений AOMEI Backupper: бэкдор поставляли окнами по 5–10 минут
С мая по июль 2026 года злоумышленники несколько раз подменяли файлы обновлений на серверах AOMEI, так что программа резервного копирования для Windows скачивала бэкдор только в эти короткие интервалы.
-
Исследователи выполнили свой код внутри защищённого анклава Windows SmartScreen
Специалисты Doyensec в лабораторных условиях пробили изоляцию VBS-анклава, который хранит хеш пароля для антифишинговой защиты Windows. Microsoft закрыла брешь ещё в сентябрьском обновлении.
-
Microsoft за месяц закрыла более 1400 уязвимостей — абсолютный рекорд
Октябрьский набор исправлений Microsoft превзошёл даже сентябрьский рекорд почти в тысячу уязвимостей. Компания объясняет лавину находок помощью больших языковых моделей.
-
Microsoft: устаревшие версии Windows лишатся обновлений после ротации сертификатов
Корпорация предупредила, что устройства с неподдерживаемыми версиями Windows перестанут получать обновления безопасности после плановой смены сертификатов Windows Update в следующем году.
-
Microsoft представила новое «AI-дружелюбное» железо и изменения в Windows
На своём мероприятии Microsoft анонсировала устройства, ориентированные на искусственный интеллект, и обновления Windows — компания обещает ещё больше ИИ как в системе, так и на рабочем столе.
-
CERT-UA: более 100 взломанных сайтов раздают LunexStealer через поддельную проверку Cloudflare
Украинская команда реагирования CERT-UA обнаружила свыше ста заражённых сайтов, которые под видом проверки «докажите, что вы не робот» склоняют посетителей самостоятельно запустить вредоносную команду.
-
WSL получил поддержку контейнеров Linux
Microsoft объявила о всеобщей доступности WSL Containers: теперь подсистема Windows для Linux умеет собирать и запускать контейнеры напрямую, без отдельного стека.
-
Windows 11 26H2 вышла: большое обновление, которого почти не заметишь
Microsoft начала распространять ежегодное обновление Windows 11 26H2, но заметных перемен пользователи вряд ли увидят: система давно живёт на общей сервисной ветке.
-
Lunex: как AMD-драйвер помогает похитителю данных «ослепить» защиту
Исследователи Ontinue описали платформу вредоносного ПО Lunex, чей похититель Psychedelic использует уязвимый драйвер AMD Radeon, чтобы отключить мониторинг безопасности и красть пароли из браузеров.
-
Microsoft отказывается от бренда «Copilot Plus PC»
Спустя два с половиной года после громкого запуска Microsoft и Qualcomm фактически признают: маркетинговое название «Copilot Plus PC» больше не в ходу.
-
Атака через уведомления файловой системы: утечки на Linux, Android, Windows и macOS
Исследователи из Граца показали, что подписки на события файловой системы позволяют злоумышленнику без прав на чтение восстанавливать поведение пользователя — вплоть до тайминга нажатий клавиш и списка посещённых сайтов.
-
Домен-заглушка third-party.com из документации теперь раздаёт ClickFix
Домен third-party.com, годами служивший условной заглушкой в документации и примерах кода, начал показывать поддельную проверку Cloudflare и подталкивать пользователей Windows к запуску вредоносных команд PowerShell.
-
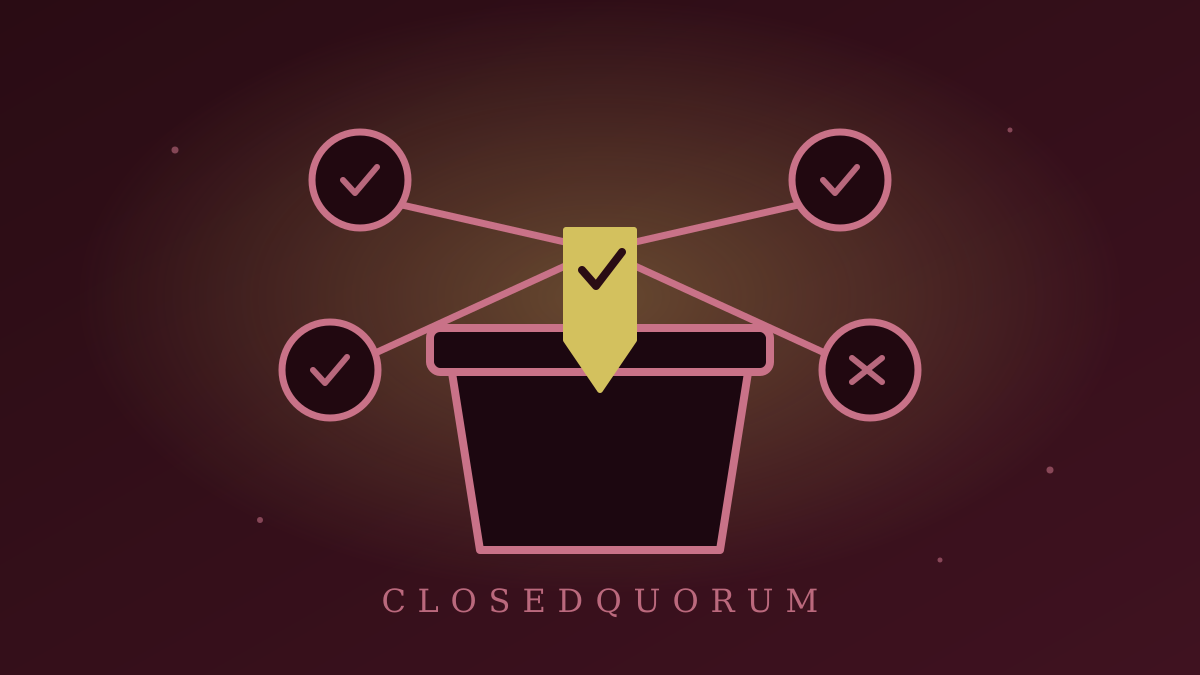
CLOSEDQUORUM: вредонос, где следующий шаг выбирают голосованием четыре ИИ-модели
Cisco Talos описала Windows-зловред, который вместо командного сервера злоумышленника спрашивает совета у нескольких коммерческих ИИ-сервисов и выполняет действие, набравшее большинство голосов.
-
Сентябрьские обновления Windows ломают Always On VPN
Microsoft предупредила, что установка сентябрьских обновлений безопасности Windows 11 может нарушить работу корпоративного VPN-решения Always On VPN.
-
Китайская группа UTA0565 связала уязвимости Chrome и Windows для установки CLEANGULP
Атакующие использовали цепочку из трёх уязвимостей нулевого дня и поддельные сайты СМИ и НКО, чтобы вырваться из песочницы браузера и заразить жертв новым бэкдором.
- Дальше